

シングルサインオン
WebアカウントのBusiness → SecurityからSAMLシングルサインオン(SSO)を設定します。設定にアクセスできるワークスペースのオーナーまたは管理者と、IDプロバイダーを設定できるアカウントを使用してください。
IDプロバイダーを接続する
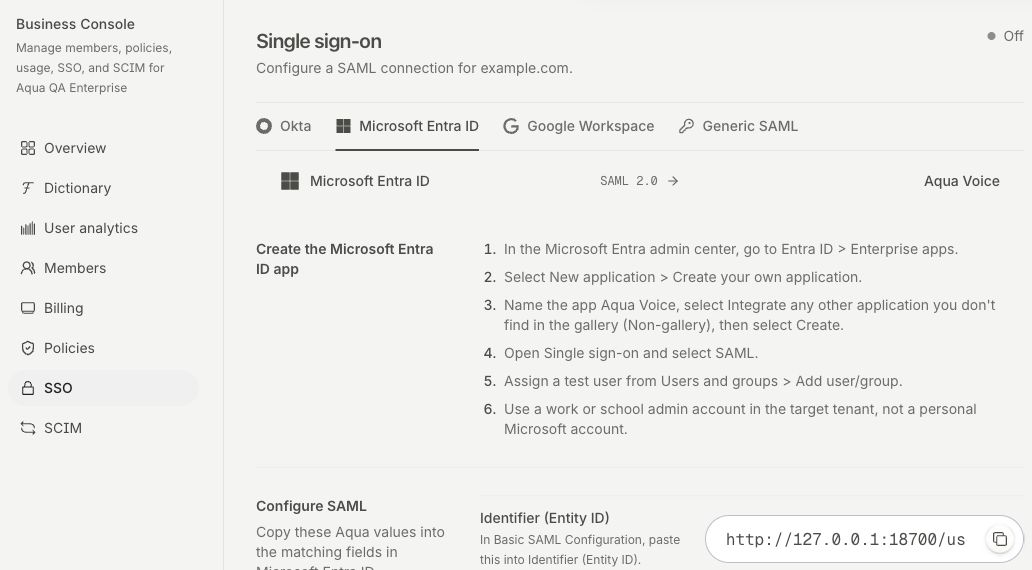
- Business → SecurityのSSO設定でプロバイダーを選びます。
- プロバイダーにSAMLアプリを作成し、Aqua Voiceに表示された値を対応する項目へコピーします。
- 表示された属性マッピングを設定します。自分のワークスペース用の値を使用してください。
- プロバイダーのMetadata URL or XMLを入力するか、XMLファイルをアップロードします。詳細設定ではIdPエンティティID、SSO URL、署名証明書も入力できます。
- Save and Test Connectionを選び、プロバイダーでサインインしてAqua Voiceの結果を確認します。
SSOを必須にする
有効なすべてのワークスペースオーナーが、一度以上SSOでサインインする必要があります。Aqua VoiceはSSOの必須化前にこの条件を確認します。
テストとオーナーのサインインが完了したら、SecurityページでSSOを必須にします。メンバーのアカウントでもサインインを確認してください。サインイン時に対象メンバーを作成したい場合は、JITプロビジョニングの設定を確認します。
サインインの問題を調べる
- 接続テストに失敗した場合は、メタデータ、属性マッピング、署名証明書、アプリの割り当てを確認します。
- オーナーのサインインが必須化を妨げている場合は、そのオーナーがSSOでサインインしてから再確認します。
- メンバーがサインインできない場合は、IDプロバイダー側の割り当てとメールアドレスを確認します。
自動プロビジョニングと解除はSCIMプロビジョニングをご覧ください。解決しない場合は、ワークスペース名、プロバイダー、発生時刻、エラーメッセージをサポートに伝えてください。